我的同事 Sameh Boujelbene 已经
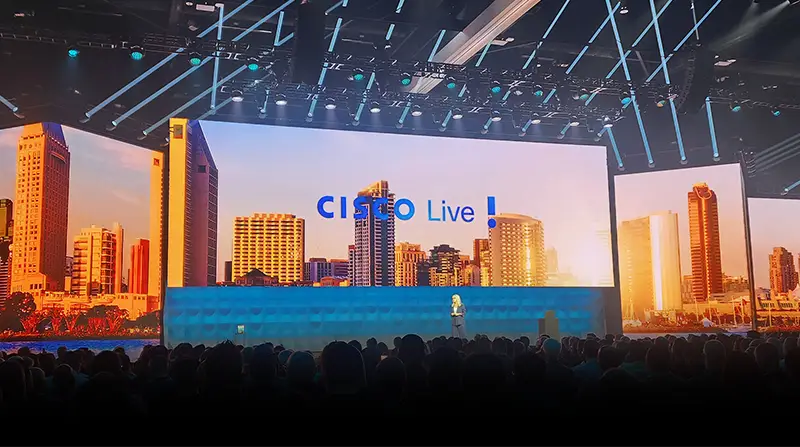
介绍过 Cisco Live 的一个重要结论:思科希望将 AI 的讨论从数据中心扩展到更广泛的企业网络。我不打算在这里重述这个观点。Cisco Live 结束后,更令我感兴趣的是同一论点所带来的安全和运营影响。换句话说,当整个企业网络都已“为 AI 做好准备”后,会发生什么?
更快的网络、更好的芯片以及能力更强的网络结构都很重要。它们显然将成为 AI 基础设施建设的一部分。但当 AI 覆盖园区、分支机构、云、应用、用户、设备和智能体时,约束条件就开始转移。更棘手的问题变成:我拥有哪些资产,哪些暴露在外,应该在哪里实施策略,能够安全地等待多久再修补,以及我能在多大程度上信任某项由 AI 生成的建议并据此采取行动?
这正是思科的信息对我而言变得更有意思的地方。该公司不仅试图销售面向 AI 的基础设施,还试图论证运行时韧性运营的必要性。这是正确的问题目标。但它也远比仅仅为现有产品添加 AI 功能更难。
AI 就绪很快会成为运营模式问题
在 AgenticOps 的讨论中,思科的 AI 信息开始显得不再只是功能路线图,而更像是对运营模式的一场押注。思科显然正在努力推动客户从孤立的基础设施管理模式转向一个更加统一的运营层,将拓扑、遥测、身份、策略、暴露数据、用户体验和补救措施整合在一起。
产品名称不如架构重要。无论是 Cisco Cloud Control、AI Canvas、Agentic Actions、Digital Twin、ThousandEyes、Splunk、Cisco IQ 还是 Live Protect,都指向同一个方向:客户需要先获得更好的上下文,才能安全地自动化更多基础设施运营工作。
思科在这里拥有真正的优势。它在企业网络、安全、可观测性、协作和支持领域拥有庞大的安装基础。这并不会自动让思科成为 AI 时代企业的运营层,但确实为该公司提供了一个可信的起点。很少有厂商能够覆盖如此众多的基础设施领域,并宣称拥有同等程度的嵌入式运营上下文。
我也认为,至少从其谈论客户采用的方式来看,思科是务实的。对可解释性、置信度评分、影响评估、人工批准和数字孪生验证的重视非常重要。大多数企业尚未准备好将广泛的运营权限交给 AI 智能体。但它们可能已经准备好利用 AI 来改进资产清单、加快故障排除、确定风险优先级、推荐变更,以及减少在过多工具之间拼接数据所花费的时间。
这种区别对采用曲线至关重要。AgenticOps 的第一阶段不太可能是完全自主化。它更可能是提供更好的证据、更好的建议,以及更多受监督的补救。如果思科能够帮助客户从碎片化的可见性走向可信的建议,这本身仍将具有重大意义。
我会对时间点更加谨慎。“智能体化”是一个吸引人的概念,但企业运营团队记忆犹新。他们知道,配置错误、理解不充分的依赖关系以及不完整的资产数据都可能导致真正的中断。信任曲线将是渐进的。思科的架构方向具有建设性,但客户将决定从人到机器的实际交接点发生在哪里。
运行时韧性可能是更迫切的安全机遇
安全会议强化了一个容易认同但更难落地的观点:AI,尤其是在最近发布
Anthropic Mythos 后开启的时代,正在压缩响应窗口。漏洞可以被发现、串联、测试和武器化,其速度快于许多企业修补漏洞的速度。这给人们熟悉的定期扫描、人工排序、计划维护窗口和集中式实施模式带来了压力。思科的答案不只是“更快打补丁”,因为这并不总是现实可行。更有意思的答案是运行时韧性。
对我而言,运行时韧性意味着四件事:了解哪些内容暴露在外,理解哪些风险至关重要,在无法立即修补时应用补偿性控制措施,以及当集中式检查造成过多运营摩擦时,将策略实施移至更靠近工作负载的位置。包括 Cisco IQ、Splunk Exposure Analytics、Live Protect、Hypershield、AI Defense、Duo、Secure Access 和 ThousandEyes 在内的多种思科产品,分别触及了该问题的一部分。
关于某家客户(Xifin)使用 Hypershield 历程的
会议很有价值,因为它将讨论从抽象层面带了出来。这个客户案例并非关于 AI 品牌宣传,而是关于简化东西向安全运营,并避免通过外部防火墙进行不必要的回流。使用配备 DPU 的 Nexus 智能交换机,在更靠近工作负载的位置实施有状态策略,是一种切实的架构转变。将 ACL 转换为更多基于意图的策略后,据称规则复杂性有所降低,这也很好地提醒我们:其价值主张既关乎运营,也关乎技术。
我认为,这是思科拥有有力论据的地方。安全团队不需要更多孤立的控制点。他们需要能够适配应用、用户和工作负载实际移动方式的策略实施。如果能够将部分分段和东西向策略实施移入网络结构,客户或许就能够在提升响应速度的同时降低复杂性。
但这不应被过度宣传。Hypershield 并不是通用防火墙替代品,基于网络结构的实施也不会消除对专用防火墙、SSE、WAF、终端、身份或云安全控制的需求。更现实的含义是,交换、防火墙、微分段和安全软件之间的界限正持续变得模糊。这也是为什么我的网络安全覆盖范围如今从用户边缘的 SASE 解决方案延伸到以云为中心的应用交付和控制解决方案。曾经清晰的市场孤岛正变成一个连续体。
总而言之,我认为这种界限模糊对思科而言具有建设性。它为该公司提供了一种差异化方式,用以连接那些在历史上被视为相互独立、但正日益被一同采购的市场。然而,对客户而言(进而对像我这样的分析师群体人士或投资者群体人士而言),它也使分类变得更加复杂。客户购买的是交换、防火墙、微分段还是安全软件?在许多情况下,答案可能是在一个解决方案中混合了这四者。
市场机会是真实的,但产品打包仍需跟上
从 Cisco Live 2026 得出的更广泛市场解读是积极的。AI 流量增长将成为故事的一部分,但由安全和运营驱动的现代化升级,对企业基础设施支出将同样重要。
客户不会仅仅因为 AI 产生更多流量就刷新网络。只有当现有架构无法支持他们所需的运营模式时,他们才会刷新网络。这可能意味着对资产的可见性不足,可能意味着与生命周期风险相关联的老化硬件和软件,可能意味着过于复杂而难以保护的分支架构,可能意味着过度依赖人工策略管理,也可能意味着从未针对当今分段需求设计的东西向流量模式。
思科正试图将这些点连接起来。Cisco IQ 可以将资产态势、生命周期状态、漏洞上下文和支持数据转化为一场关于现代化的讨论。ThousandEyes 可以将讨论从设备健康状况扩展到数字体验。Splunk 为思科提供了更广泛的数据和暴露叙事。Secure Access 将策略、用户和访问纳入同一更广泛的安全架构。Hypershield 让思科能够谈论网络结构内部的策略实施,而不仅仅是其周边。
这是一个良好的战略布局。挑战在于,客户的采购方式并不总能与厂商架构整齐地匹配。包括 Cloud Control、Cisco IQ、Live Protect、Hypershield、AI Defense、ThousandEyes、Splunk、Secure Access 和专业服务在内的许多思科产品,都可能共同促成相同的结果。然而,它们不一定由同一个团队采购、使用同一预算提供资金,或以同样的方式衡量。预算压力是另一个约束因素。客户可能认同思科的方向,但仍难以一次性为愿景的每一部分提供资金。
最强的机会将出现在思科能够将架构与可衡量成果联系起来的地方:更少的停机时间、更快的漏洞响应、更低的规则复杂性、更好的用户体验、更小的补丁窗口压力,或更少的运营升级。这才是正确的销售方式。运行时韧性不能停留在概念性的平台故事层面。它必须成为一项运营和经济论据。
结论
我在 Cisco Live 2026 后的看法是,思科瞄准了正确的问题。面向 AI 的企业将需要的不仅仅是连接能力。它还需要可见性、策略、实施、身份、可观测性和补救能力,以跟上更快、更不可预测的运营环境。
积极因素超过了担忧。思科拥有广度、安装基础覆盖范围、遥测、安全资产、可观测性资产和客户关系,这些都赋予其可信的地位。
不过,这些担忧仍然值得关注。多厂商覆盖将至关重要。客户对自主性的信任需要时间。运行时保护不能成为薄弱补丁纪律的借口。如果客户要理解自己需要购买什么,产品打包也需要变得更加清晰。
尽管如此,这些问题仍好过试图说服客户相信 AI 仅仅是一个数据中心带宽的故事。思科更具说服力的论点是,AI 改变了基础设施必须如何运营和防御。如果该公司能够将这一论点转化为可重复实现的客户成果,运行时韧性可能成为 Cisco Live 2026 所涌现的更重要企业基础设施主题之一。